Kaşif
Sigorta Bilgi ve Gözetim Merkezi
Kaşif
Proje İçeriği
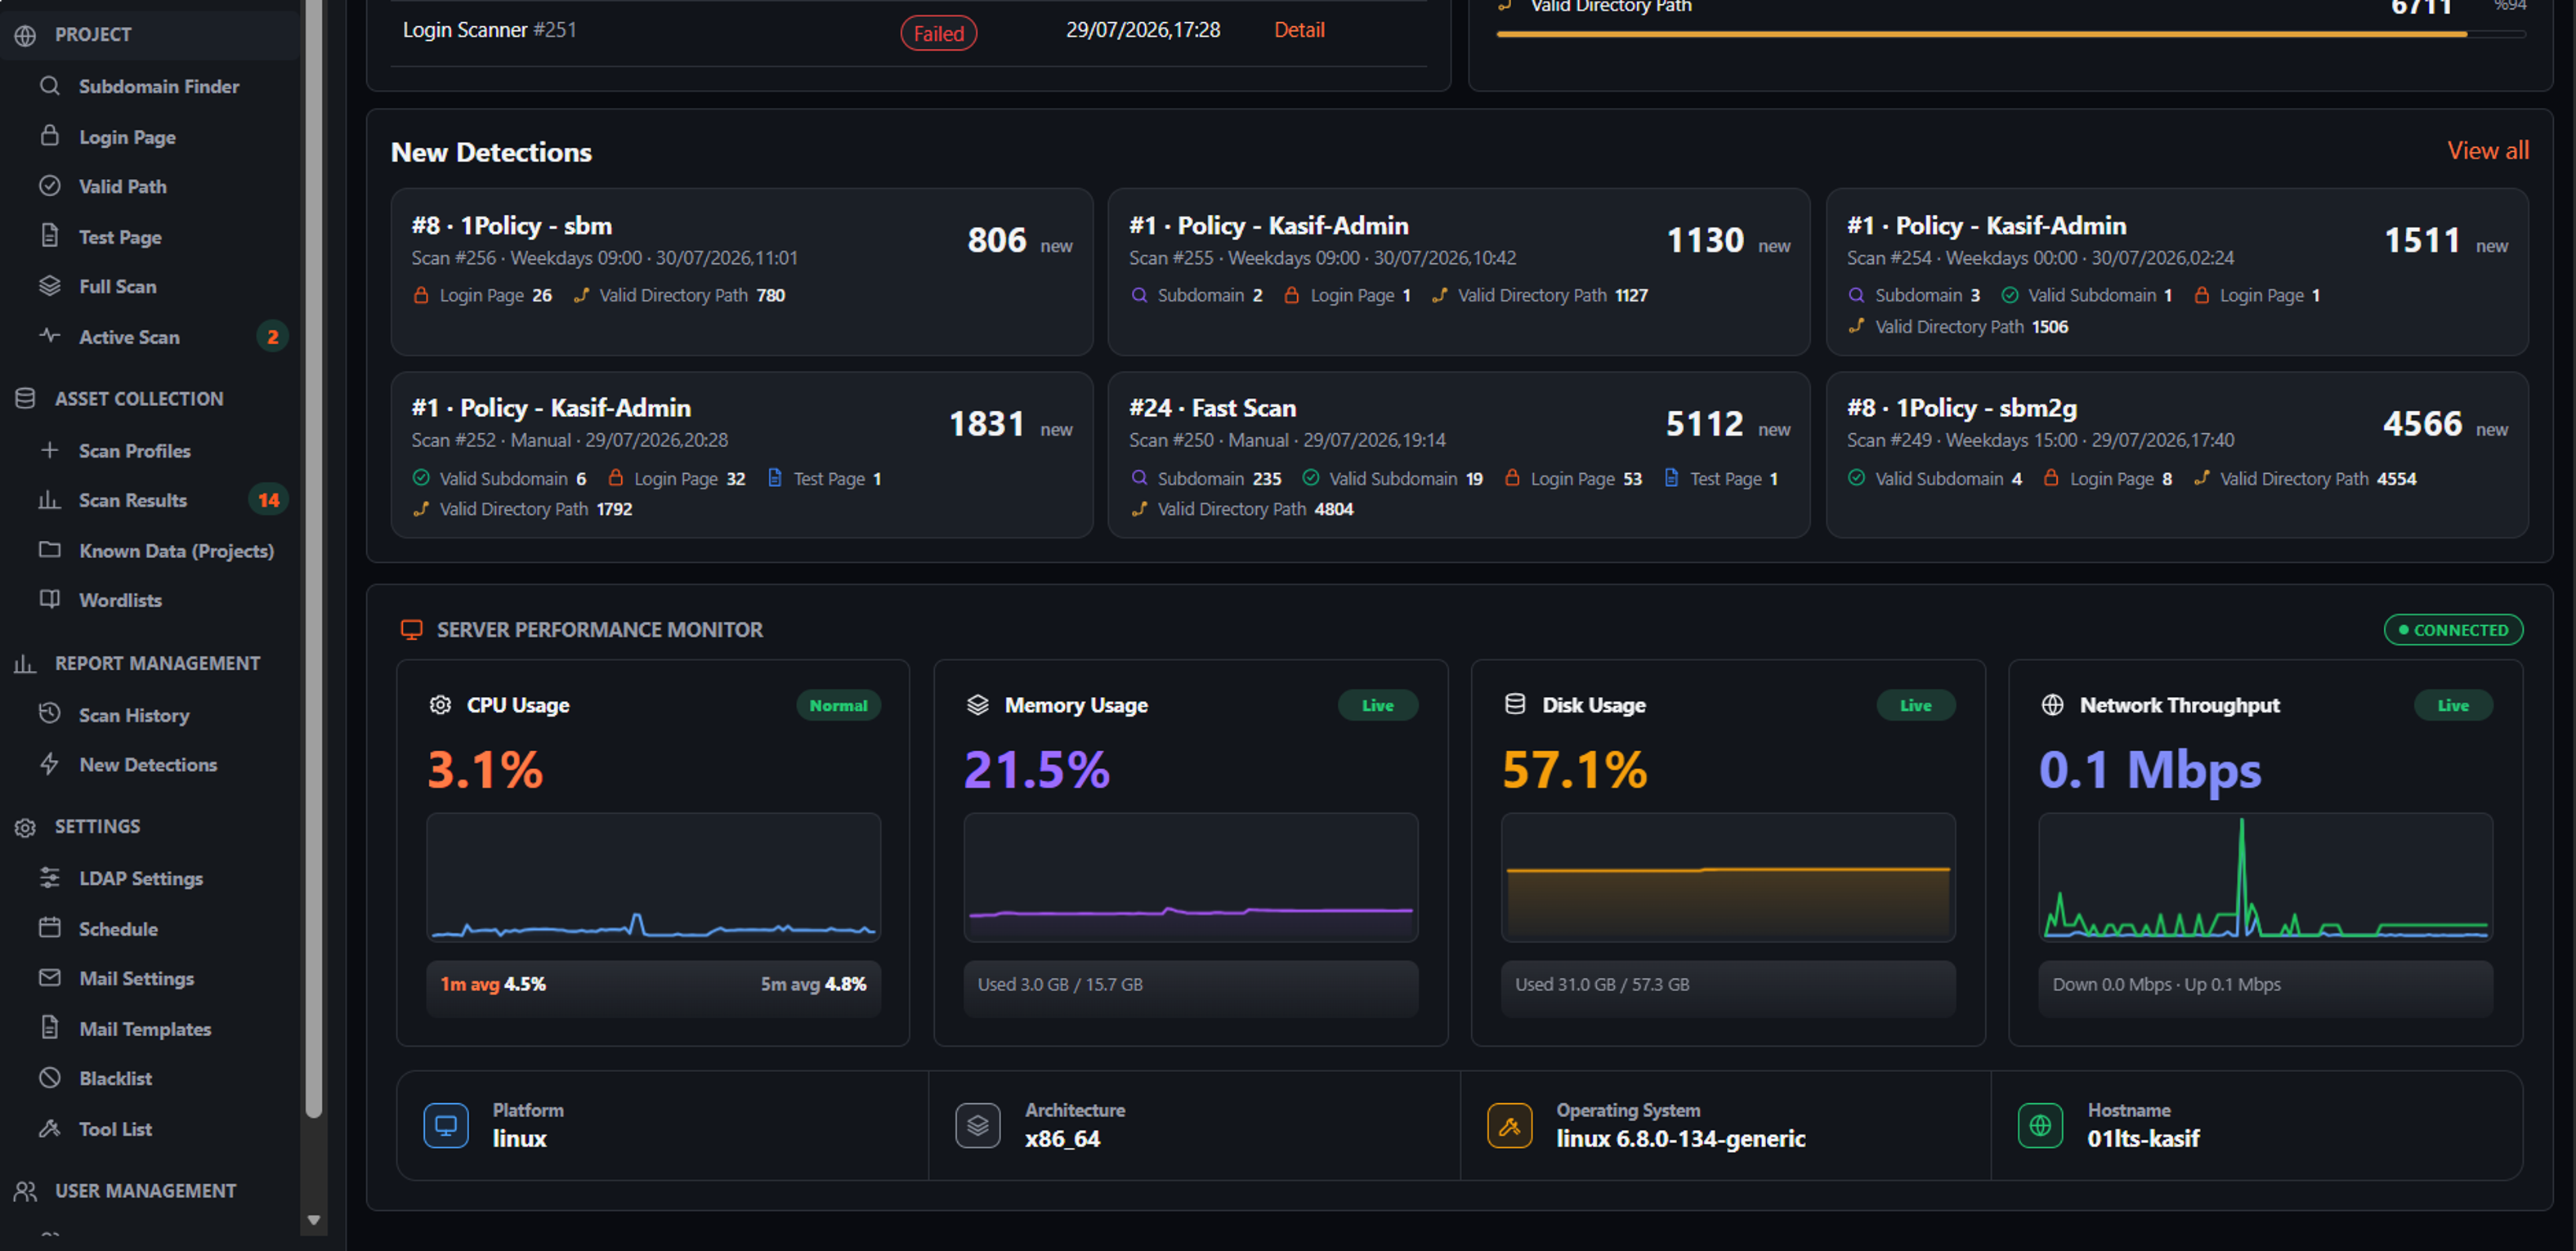
Kurumun internete açık dijital varlıklarını (subdomain, IP, HTTP servis) düzenli olarak tarayan, bulguları kategorilere ayırıp geçmişle karşılaştıran ve yalnızca yeni olanı ilgili ekiplere raporlayan web tabanlı bir yönetim panelidir.
- Reverse IP ve root domainlere ait subdomainler üzerinden genel olarak benzersiz ve canlı subdomain tespiti yapılmaktadır. Tespit edilen subdomainlere ait HTTP portları kontrol edilmekte, HTTP servislerine ait IP adresleri de doğrulanarak benzersiz domainler halinde kaydedilmektedir.
- HTTP web servisleri üzerinde, belirlenen wordlist kullanılarak ffuf aracı ile her domain için path taraması yapılmaktadır. Gerçekten erişilebilen pathler tespit edilmekte; 401, 402, 403, 502, 503 ve 504 gibi sunucu veya yetkilendirme kaynaklı yanıtlar ayıklanarak erişim sağlanan pathler listeye eklenmektedir.
- Tespit edilen canlı HTTP servisleri üzerinde login sayfası tespiti için çeşitli kontroller yapılmaktadır. Bu kapsamda login-check, browser-check gibi özellikler kullanılmaktadır. HTTP URL’lerinin crawl edilmesi için katana, hakrawler ve httpx gibi araçlardan yararlanılmaktadır. Login sayfası tespiti ise Playwright kullanılarak gerçekleştirilmektedir.
- HTTP servislerinden ekran görüntüsü almak için httpx aracı kullanılmaktadır. Login sayfası olarak tespit edilen URL adresleri için ise ekran görüntüsü alma işlemi Playwright üzerinden yapılmaktadır.
-Tüm işlemler, kullanıcının belirttiği --project parametresine göre yürütülmektedir. Tarama sonuçları da aynı şekilde ilgili --project klasörü altında saklanmaktadır. Ayrıca önceki taramalara ait subdomain sonuçları, path bilgileri ve login sayfası tespitleri mevcut tarama sonuçlarıyla karşılaştırılmaktadır. Yeni tespit edilen bilgiler tarama sonucunda çıktı olarak kullanıcıya sunulmaktadır.
-Yeni tespit edilen bilgilerin mail üzerinden bildirimi yapılmaktadır.
Projenin Amacı
Kaşif projesi yeni bir hizmet olarak, bilgi güvenliği ekibimizin kendi öz kaynaklarıyla yaptığı bir otomatize hizmettir.
Sunum dosyasında detayları bulunmaktadır.
Proje içindeki en büyük inovasyon nedir? (yeni bir teknoloji veya var olan teknolojinin farklı kullanımı gibi. IOT, M2M, AI vb.)
Dağınık işletilen yani sızma testleri yapıldıkça görülebilecek ve insan gözüyle hataya açık tespitlerin yerini sürekli izleme ile görece durağanlıktan çıkarıp proaktif ve zamanın şartlarına uygun şekilde bir denetime sahip olunmuştur.
Sunum dosyasında detayları bulunmaktadır.
Proje kurum içindeki hangi bölüme fayda sağlamıştır?(satış, pazarlama, finans, İK, IT, Üretim, Planlama, Satın alma, Lojistik Müşteri İlişkileri gibi)
Bilgi güvenliği, sistem altyapı, servis izleme bölümleri başta olmak üzere fayda sağlamıştır.
Projenin hayata geçirilmesi konusunda üst yönetimin desteğini tam olarak alabildiniz mi?
Evet üst yönetim desteği ile düzenli takip edilmiştir.
Proje sonunda ortaya çıkan sonuçları analiz edebildiniz mi? Rakamsal verilerle ifade eder misiniz?(ROI, maliyetlerde yüzdesel azalma, üretim süresinde azalma, hata payının düşmesi vs.)
Evet, sonuçlar analiz edilmiş olup sunum dosyasında detayları bulunmaktadır.
Projenizde şirket içinden kaç kişi aktif olarak görev almıştır? Ekip birimleri hakkında kısaca bilgi verir misiniz?
3
Projenizde (varsa)işbirliği kurduğunuz veya destek aldığınız bilişim şirketlerini belirtiniz.
Özkaynaklarımızla yapılmıştır.
Proje sırasında kullandığınız ve spesifik önemi olan markaları (varsa) belirtiniz. (Yazılım veya donanım markaları)
Açık kaynak uygulamalar kullanılmıştır, sunum dosyasında detayları bulunmaktadır.
Detaylar
Sigorta Bilgi ve Gözetim Merkezi
Sigortacılık, Veri Merkezi, Yazılım Teknolojileri
330
https://sbm.org.tr/
Kaşif
Eyüp Sercan Akgül
01 Nisan 2026 -> 31 Temmuz 2026
Açık kaynak uygulamalar kullanılmıştır.