Safir
Sigorta Bilgi ve Gözetim Merkezi
Safir
Proje İçeriği
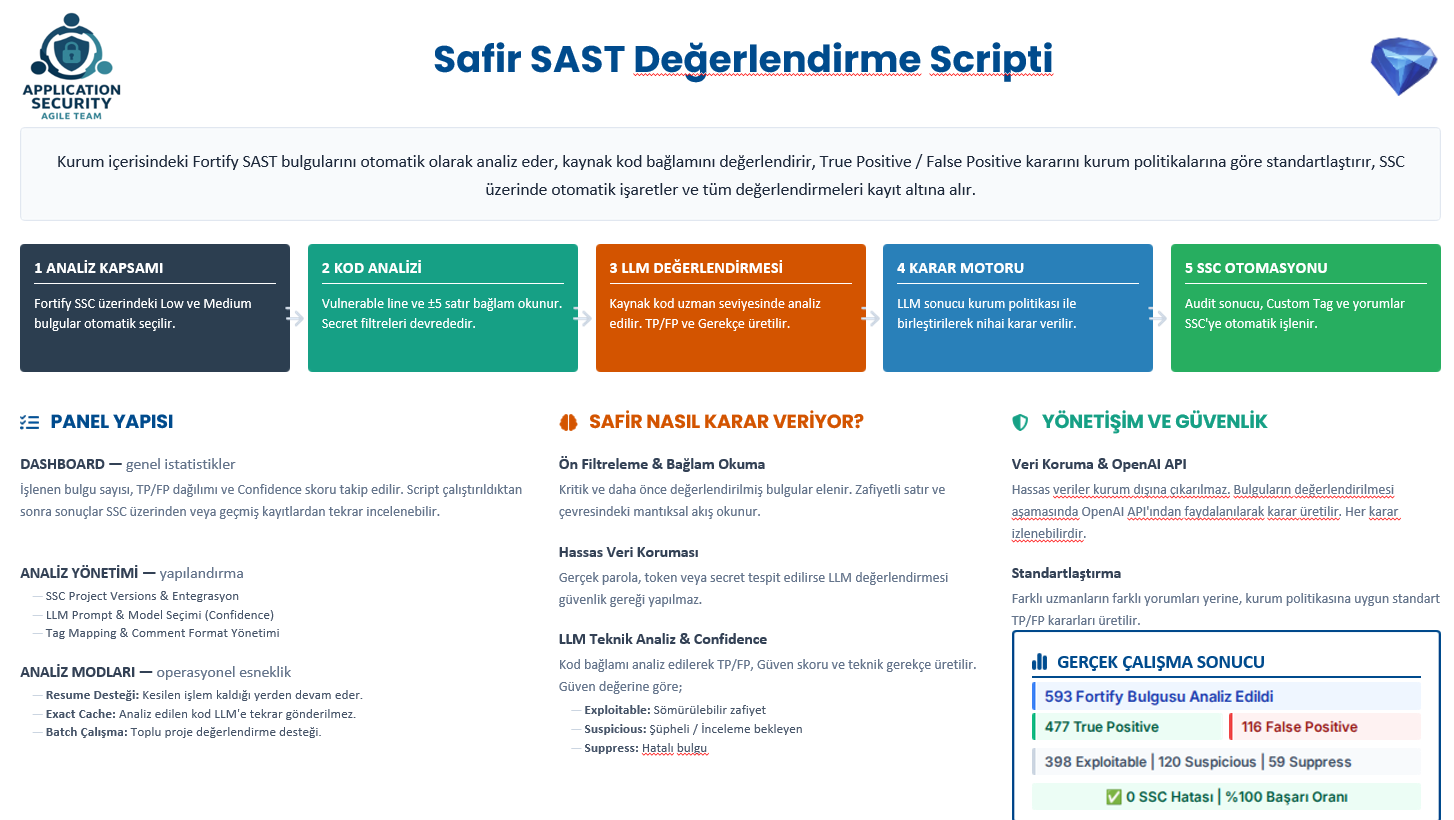
Safir, kurum bünyesinde gerçekleştirilen statik kaynak kod güvenlik analizleri (SAST) sonucunda oluşan güvenlik bulgularının yapay zekâ destekli olarak incelenmesi, önceliklendirilmesi ve değerlendirme sonuçlarının merkezi güvenlik platformuna otomatik olarak aktarılması amacıyla geliştirilmiş bir uygulama güvenliği otomasyon projesidir.
Mevcut süreçte SAST araçları tarafından üretilen bulguların önemli bir bölümü uygulama güvenliği uzmanları tarafından manuel olarak incelenmektedir. Uzmanın bulgunun bulunduğu kaynak kodu ve çevresindeki kod bağlamını incelemesi, bulgunun gerçek bir güvenlik riski oluşturup oluşturmadığını değerlendirmesi, True Positive/False Positive kararını vermesi, gerekçesini oluşturması ve sonucu Fortify Software Security Center (SSC) üzerinde işaretlemesi gerekmektedir. Çok sayıda uygulama ve bulgunun bulunduğu ortamlarda bu süreç önemli miktarda uzman zamanı gerektirmektedir.
Safir bu süreci uçtan uca otomatikleştirecek şekilde tasarlanmıştır. Sistem Fortify SSC ile API üzerinden haberleşerek değerlendirme kapsamındaki bulguları belirlemekte, daha önce değerlendirilmiş bulguları ayırmakta ve yalnızca belirlenen kriterleri sağlayan bulguları işlemektedir. Her bulgu için ilgili kaynak kod ve gerekli kod bağlamı alınarak güvenlik kontrollerinden geçirilmektedir.
Kurum verisinin korunması projenin temel tasarım kriterlerinden biridir. LLM servisine herhangi bir kod gönderilmeden önce bulgu kategorisi ve kaynak kod üzerinde hassas veri kontrolleri gerçekleştirilmektedir. Parola/secret içerikli belirli bulgu kategorileri değerlendirme dışı bırakılmakta; ayrıca kod içerisinde gerçek parola, secret veya benzeri hassas değer tespit edilmesi durumunda ilgili kod LLM servisine gönderilmemektedir.
Güvenlik kontrollerini geçen bulgular LLM tarafından teknik bağlamıyla değerlendirilerek True Positive (TP) / False Positive (FP) sonucu, güven seviyesi (confidence), karar gerekçesi ve sonraki inceleme/aksiyon önerisi oluşturulmaktadır.
Safir'in karar motoru bu sonucu kurum tarafından belirlenen eşiklerle değerlendirerek bulgunun Exploitable, Suspicious, Suppress veya Comment Only olarak ele alınmasına karar vermektedir. Sonuçlar Fortify SSC'ye otomatik olarak aktarılmakta ve her bulguya standart formatta değerlendirme gerekçesi, sonraki adım ve confidence bilgisi eklenmektedir.
Sistem ayrıca aynı kodun gereksiz yere tekrar LLM'e gönderilmesini önleyen cache mekanizması, daha önce tamamlanan değerlendirmelerin yeniden işlenmesini engelleyen resume mekanizması, SSC'ye gerçek değişiklik yapmadan sürecin test edilebildiği dry-run modu ve tüm sürecin izlenebilmesini sağlayan ayrıntılı loglama mekanizmaları içermektedir.
Bu sayede Safir, klasik bir LLM entegrasyonundan farklı olarak SAST bulgusunun alınmasından güvenli veri kontrolüne, yapay zekâ değerlendirmesinden kurumsal karar mekanizmasına ve Fortify SSC üzerindeki son işaretlemeye kadar uçtan uca çalışan bir AppSec otomasyon sistemi oluşturmaktadır.
Projenin Amacı
Proje öncelikli olarak kurum içerisindeki mevcut Uygulama Güvenliği (AppSec) ve kaynak kod güvenlik analizi sürecini iyileştirmek ve otomatikleştirmek amacıyla geliştirilmiştir.
Mevcut durumda güvenlik araçları tarafından üretilen bulguların uzmanlar tarafından manuel olarak incelenmesi önemli ölçüde zaman ve insan kaynağı gerektirmektedir. Safir ile uzmanların tekrar eden operasyonel değerlendirme yükünün azaltılması, değerlendirmelerin standartlaştırılması ve uzmanların daha karmaşık ve yüksek riskli güvenlik problemlerine odaklanabilmesi hedeflenmiştir.
Bununla birlikte proje, mevcut süreci yalnızca hızlandırmakla kalmayıp yapay zekâ destekli otomatik güvenlik analizi ve karar mekanizması oluşturması nedeniyle kurum içerisinde yeni bir teknolojik yetkinlik de kazandırmaktadır.
Proje içindeki en büyük inovasyon nedir? (yeni bir teknoloji veya var olan teknolojinin farklı kullanımı gibi. IOT, M2M, AI vb.)
Safir'in en önemli inovasyonu, üretken yapay zekâyı doğrudan bir güvenlik tarama aracının çıktılarıyla entegre etmek yerine; veri güvenliği, bağlamsal kod analizi, kurumsal karar politikası ve otomatik geri bildirim mekanizmalarını tek bir kontrollü süreç içerisinde birleştirmesidir.
Sistem yalnızca bir güvenlik bulgusunu LLM'e sorarak cevap üretmemektedir. Öncelikle bulgunun değerlendirmeye uygunluğu belirlenmekte, daha önce değerlendirilip değerlendirilmediği kontrol edilmekte, kaynak kod bağlamı çıkarılmakta ve hassas veri/secret kontrolleri gerçekleştirilmektedir. Güvenli olduğu belirlenen içerik yapay zekâ tarafından analiz edilmekte ve elde edilen TP/FP ile confidence sonucu kurumun belirlediği karar politikalarından geçirilerek Fortify SSC üzerindeki gerçek audit sürecine dönüştürülmektedir.
Böylece yapay zekâ, bağımsız bir danışman olarak değil, kurum politikaları tarafından sınırlandırılmış ve sonuçları denetlenebilir bir AppSec karar motorunun parçası olarak kullanılmaktadır.
Proje kurum içindeki hangi bölüme fayda sağlamıştır?(satış, pazarlama, finans, İK, IT, Üretim, Planlama, Satın alma, Lojistik Müşteri İlişkileri gibi)
Yazılım geliştirme ekipleri, uygulama/proje ekipleri, bilgi güvenliği ekipleri, güvenlik yönetişimi ve raporlama ekipleri.
Projenin hayata geçirilmesi konusunda üst yönetimin desteğini tam olarak alabildiniz mi?
Evet. Projenin geliştirilmesi ve kurum süreçlerine uyarlanması aşamalarında yönetim desteği alınmıştır. Projenin özellikle mevcut kaynak kod güvenlik analizi süreçlerinde oluşturabileceği zaman tasarrufu, standardizasyon ve yapay zekânın güvenli kullanımına sağlayacağı katkı göz önünde bulundurularak geliştirme ve test çalışmalarının gerçekleştirilmesi desteklenmiştir.
Proje sonunda ortaya çıkan sonuçları analiz edebildiniz mi? Rakamsal verilerle ifade eder misiniz?(ROI, maliyetlerde yüzdesel azalma, üretim süresinde azalma, hata payının düşmesi vs.)
Evet. Safir gerçek Fortify SAST bulguları üzerinde çalıştırılarak sonuçları analiz edilmiştir.
Gerçekleştirilen çalışmalardan birinde 593 güvenlik bulgusu başarıyla değerlendirilmiş ve Fortify SSC üzerine aktarılmıştır. Bu çalışma sonucunda:
- 477 bulgu True Positive
- 116 bulgu False Positive
- 398 bulgu Exploitable
- 120 bulgu Suspicious
- 59 bulgu Suppress
- 16 bulgu yalnızca açıklama/yorum (Comment Only)
olarak değerlendirilmiştir.
İlgili çalışma kapsamında 593 bulgunun tamamı SSC'ye başarıyla aktarılmış, SSC güncelleme hatası ve teknik işlem hatası oluşmamıştır.
Daha sonraki geniş ölçekli çalışmalarda da yüzlerce ilave bulgu değerlendirilmiş; resume ve cache mekanizmaları sayesinde daha önce değerlendirilen veya aynı kod bağlamına sahip bulguların gereksiz yere tekrar LLM servisine gönderilmesinin önüne geçilmiştir.
Bu sonuçlar, sistemin yalnızca kavramsal bir çalışma olmadığını; gerçek kurumsal SAST bulguları üzerinde uçtan uca çalışabildiğini göstermiştir.
Projenizde şirket içinden kaç kişi aktif olarak görev almıştır? Ekip birimleri hakkında kısaca bilgi verir misiniz?
3 kişi proje içerisinde aktif rol almıştır. Proje kapsamında analiz, mimari tasarım, geliştirme, güvenlik kontrolleri, Fortify SSC entegrasyonu, LLM entegrasyonu, test ve doğrulama faaliyetleri gerçekleştirilmiştir.
Projenizde (varsa)işbirliği kurduğunuz veya destek aldığınız bilişim şirketlerini belirtiniz.
Proje kurumun kendi insan kaynağı ve teknik yetkinlikleri kullanılarak geliştirilmiş olup proje geliştirme sürecinde harici bir bilişim şirketinden danışmanlık veya geliştirme hizmeti alınmamıştır.
Proje sırasında kullandığınız ve spesifik önemi olan markaları (varsa) belirtiniz. (Yazılım veya donanım markaları)
OpenText Fortify Software Security Center (SSC) , OpenText Fortify Static Code Analyzer (SCA), OpenAI GPT modelleri / API, Python
Detaylar
Sigorta Bilgi ve Gözetim Merkezi
Sigortacılık, Veri Merkezi, Yazılım Geliştirme
330
https://sbm.org.tr/
Safir
Eyüp Sercan Akgül
01 Nisan 2026 -> 30 Temmuz 2026
Proje, büyük ölçüde kurumun mevcut teknik altyapısı ve insan kaynağı kullanılarak geliştirilmiştir. Projeye özel ilave bir yazılım/donanım yatırımı bulunmamaktadır. Yapay zekâ servislerinin kullanımına ilişkin operasyonel maliyetler dışında ek geliştirme veya danışmanlık bütçesi kullanılmamıştır. OpenAI kullanımından oluşan maliyet ise aylık en fazla 20 dolar olacak şekilde hesaplanmıştır. Ayrıca uygulama yazılırken de test gibi ihtiyaçlar sebebiyle biraz harcamalar artasada bu civarda olacağı tespit edilmiştir.