Zaptiye
Sigorta Bilgi ve Gözetim Merkezi
Zaptiye
Proje İçeriği
Zaptiye, kurum bünyesinde yürütülen web uygulaması güvenlik testi (OWASP ZAP tabanlı sızma testi/otomatik güvenlik taraması) süreçlerini uçtan uca yöneten, Python/Flask tabanlı web platformudur. Sistem; tek hedef, toplu (çoklu site) ve API (OpenAPI/SOAP/GraphQL) taramalarını tetikleyebilmekte, tarama sonuçlarını gerçek zamanlı (SSE) olarak izleyebilmekte, zamanlanmış (cron benzeri) otomatik taramalar çalıştırabilmekte ve OWASP ZAP dışında Nuclei/Nikto gibi açık kaynak tarayıcıları da entegre biçimde kullanabilmektedir.
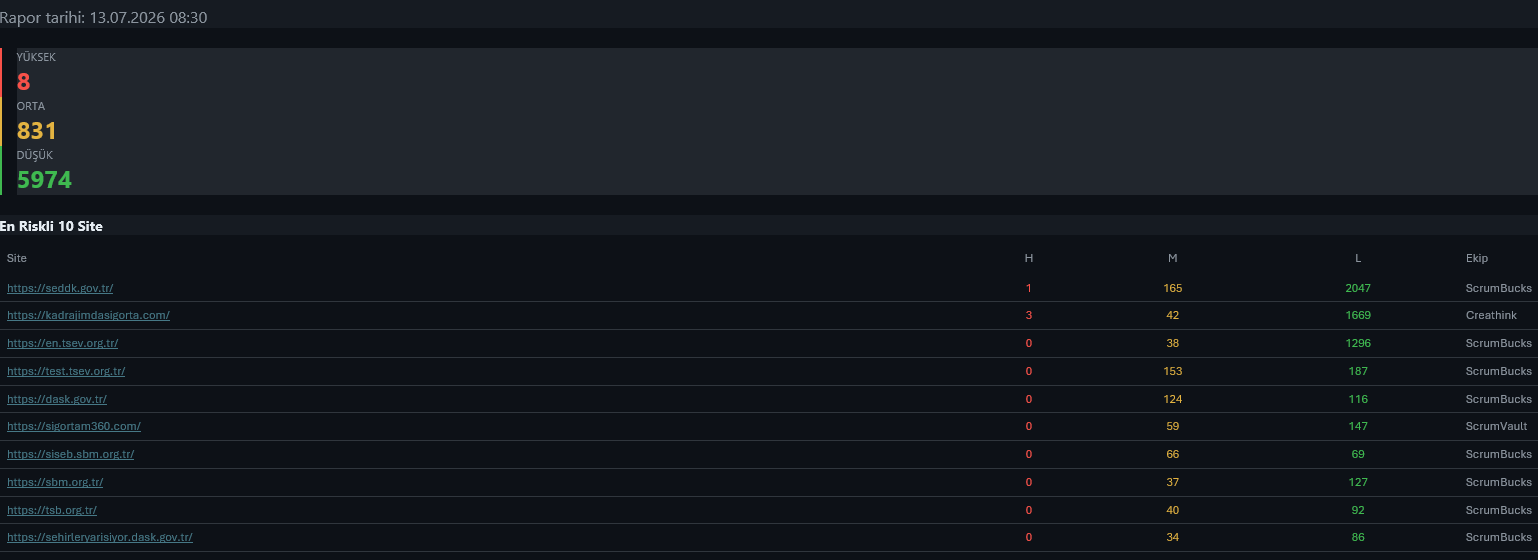
Tarama sonucunda tespit edilen güvenlik bulguları otomatik olarak Jira üzerinde issue'ya dönüştürülmekte, mükerrer kayıt kontrolü yapılmakta, risk seviyesi ve CWE bilgisine göre etiketlenmektedir. Ayrıca bulgular için SLA (High/Medium/Low bazında çözüm süresi) takibi yapılmakta, gecikmiş/uyarı/zamanında durum sınıflandırması otomatik hesaplanmaktadır. Sistem; raporları PDF'e dönüştürme, iki tarama arasındaki farkı (yeni/kapanan bulgu) analiz etme, saldırı yüzeyi (endpoint ağacı) görselleştirme, site×path bazlı zafiyet ısı haritası çıkarma ve genel bir yönetici dashboard'u (toplam tarama sayısı, en riskli siteler, risk trend grafiği) sunma yeteneklerine sahiptir.
Erişim kontrolü açısından yerel kullanıcı (bcrypt) ve LDAP/Active Directory entegrasyonu ile üç seviyeli rol yapısı (Admin/Analist/Salt Okunur) uygulanmakta; tüm güvenlik ilişkili işlemler audit log olarak tutulmaktadır. Sistem ayrıca SMTP üzerinden otomatik e-posta bildirimleri gönderebilmekte, tespit edilen yanlış pozitif (false positive) bulguları hafızada tutarak sonraki taramalarda otomatik filtreleyebilmektedir.
Projenin Amacı
Proje, hem mevcut bir süreci iyileştirme hem de yeni bir hizmet oluşturma niteliği taşımaktadır. Kurum bünyesinde daha önce manuel, dağınık araçlarla ve düzenli takip mekanizması olmadan yürütülen web uygulaması güvenlik tarama süreci; merkezi, otomatikleştirilmiş, zamanlanabilir ve izlenebilir bir yapıya kavuşturulmuştur. Bununla birlikte, güvenlik bulgularının Jira'ya otomatik aktarılması, SLA takibi, saldırı yüzeyi analizi ve heatmap gibi analiz katmanları kurum içinde daha önce var olmayan tamamen yeni bir hizmet olarak hayata geçirilmiştir.
Proje içindeki en büyük inovasyon nedir? (yeni bir teknoloji veya var olan teknolojinin farklı kullanımı gibi. IOT, M2M, AI vb.)
Projenin en büyük inovasyonu, açık kaynak güvenlik tarama araçlarını (OWASP ZAP, Nuclei, Nikto) tek bir merkezi orkestrasyon katmanında birleştirip; tarama sonuçlarını otomatik olarak iş takip sistemine (Jira) risk seviyesi ve CWE bazlı etiketlerle, mükerrer kayıt oluşturmadan aktarabilen uçtan uca bir otomasyon zinciri kurmasıdır. Buna ek olarak, bulgu bazlı SLA takibi ile "gecikmiş/uyarı/zamanında" durumunun otomatik hesaplanması ve rapor karşılaştırma (delta) özelliği sayesinde iki tarama arasında yeni ortaya çıkan/kapanan zafiyetlerin otomatik tespiti, kurumda daha önce bulunmayan veri odaklı bir güvenlik yönetim yaklaşımı sunmaktadır.
Proje kurum içindeki hangi bölüme fayda sağlamıştır?(satış, pazarlama, finans, İK, IT, Üretim, Planlama, Satın alma, Lojistik Müşteri İlişkileri gibi)
Proje öncelikli olarak Bilgi Güvenliği/Siber Güvenlik ekibine, ardından Yazılım Geliştirme ve Bilgi İşlem birimlerine fayda sağlamıştır. Güvenlik ekibi tarama süreçlerini merkezi ve otomatik biçimde yönetebilirken, geliştirme ekipleri kendi sorumlu oldukları uygulamalara ait bulguları Jira üzerinden takip edip SLA süresi içinde kapatabilmektedir. Ayrıca üst yönetim, dashboard üzerinden kurumun genel güvenlik risk durumunu özet biçimde görebilmektedir.
Projenin hayata geçirilmesi konusunda üst yönetimin desteğini tam olarak alabildiniz mi?
Evet, proje Bilgi Güvenliği Direktörlüğü'nün onayı ve desteğiyle hayata geçirilmiş; gerekli sunucu/altyapı kaynakları ve lisanslı araç erişimleri üst yönetim tarafından sağlanmıştır.
Proje sonunda ortaya çıkan sonuçları analiz edebildiniz mi? Rakamsal verilerle ifade eder misiniz?(ROI, maliyetlerde yüzdesel azalma, üretim süresinde azalma, hata payının düşmesi vs.)
Evet. Sistem üzerindeki dashboard modülü sayesinde toplam tarama sayısı, ortalama tarama süresi, en riskli siteler, risk trend grafiği ve site bazlı bulgu tabloları gibi metrikler düzenli olarak izlenebilmektedir. SLA uyum yüzdesi ve bulgu çözülme oranı gibi göstergeler ile projenin kurum güvenlik duruşuna olan katkısı somut verilerle ölçülebilmektedir.
Projenizde şirket içinden kaç kişi aktif olarak görev almıştır? Ekip birimleri hakkında kısaca bilgi verir misiniz?
Proje, 1 geliştirici tarafından baştan sona tasarlanıp geliştirilmiş, test ve entegrasyon süreçlerinde 10 kişilik güvenlik ekibinden destek alınmıştır.
Projenizde (varsa)işbirliği kurduğunuz veya destek aldığınız bilişim şirketlerini belirtiniz.
Proje, dış bir bilişim firması ile ticari iş birliği kurulmadan, açık kaynak topluluk araçları (OWASP ZAP, Nuclei, Nikto) temel alınarak kurum içi kaynaklarla geliştirilmiştir.
Proje sırasında kullandığınız ve spesifik önemi olan markaları (varsa) belirtiniz. (Yazılım veya donanım markaları)
Projenin mevcut mimarisinde kullanılan başlıca teknoloji/ürünler: OWASP ZAP (Zed Attack Proxy) — otomatik güvenlik tarama motoru, Nuclei — şablon tabanlı zafiyet tarayıcı (ProjectDiscovery), Nikto — web sunucu güvenlik tarayıcı, Atlassian Jira — bulgu/issue takip sistemi , Python / Flask — backend framework
Detaylar
Sigorta Bilgi ve Gözetim Merkezi
Sigortacılık, Veri Merkezi, Yazılım Geliştirme
330
https://sbm.org.tr/
Zaptiye
Eyüp Sercan Akgül
01 Mart 2026 -> 01 Haziran 2026
Proje, açık kaynak yazılım araçları (OWASP ZAP, Nuclei, Nikto, Python/Flask) kullanılarak kurum içi mühendislik kaynaklarıyla geliştirilmiş olup; lisans/araç satın alımı için ekstra bir bütçe harcanmamıştır. Yatırım maliyeti esas olarak geliştirme süresi için harcanan insan-gücü (personel zamanı) ve mevcut sunucu altyapısının kullanımından oluşmaktadır.